

Em resumo
- Em 2025, links de conversas compartilhadas do ChatGPT e do Grok foram indexados por buscadores, expondo textos que os usuários achavam privados.
- O maior risco para a empresa é o Shadow AI: funcionários colando contratos, planilhas e dados de clientes em IAs públicas sem conhecimento da TI.
- O Microsoft 365 Copilot respeita as permissões existentes, e a Microsoft informa que prompts e respostas não são usados para treinar os modelos.
- Proteger a empresa exige política de uso de IA, rótulos de confidencialidade, DLP, auditoria e treinamento da equipe.
ChatGPT e Grok expuseram conversas privadas de usuários quando links de chats compartilhados foram indexados por buscadores como o Google. Para uma empresa, a lição é direta: tudo o que um funcionário cola em uma IA pública pode ser armazenado e, em alguns casos, ficar acessível a terceiros. A alternativa segura é usar uma IA que opere dentro do ambiente corporativo, como o Microsoft 365 Copilot, com permissões, auditoria e políticas de dados já definidas pela empresa.
O que aconteceu com as conversas do ChatGPT e do Grok?
Os dois episódios têm a mesma causa: um botão de compartilhamento que gerava um link público, e esse link podia ser encontrado em buscadores. Nem todo usuário percebeu que "compartilhar" significava "tornar público".
ChatGPT
- Março de 2023. Uma falha temporária permitiu que alguns usuários vissem títulos de conversas de outras pessoas e dados de cobrança de assinantes do ChatGPT Plus, como nome, e-mail, endereço de pagamento e os quatro últimos dígitos do cartão. Atingiu cerca de 1,2% dos assinantes, segundo a OpenAI.
- Julho de 2025. Um recurso experimental, a opção "tornar este chat detectável" nos links compartilhados, fez conversas aparecerem nos resultados de busca. A OpenAI retirou o recurso poucas horas depois de a imprensa noticiar o caso e o chamou de experimento de curta duração.
Grok
- Agosto de 2025. O chatbot da xAI, de Elon Musk, teve cerca de 370 mil conversas indexadas pelo Google, segundo a Forbes, depois que usuários clicaram em "Compartilhar" sem saber que o link seria público.
- Entre os textos havia temas sensíveis, como informações médicas, senhas e instruções ilícitas.
Esses casos mostram que, em ferramentas públicas, a empresa fica sujeita a falhas de privacidade e de conformidade que ela não controla.
O que é Shadow AI e por que é um risco para a empresa?
Shadow AI é o uso de ferramentas de inteligência artificial sem a aprovação ou o conhecimento da TI e da liderança, segundo a IBM. Em muitas empresas, a adoção da IA avança mais rápido do que a capacidade de supervisioná-la. Pessoas do jurídico, marketing, financeiro e engenharia usam ChatGPT, Grok e outros para revisar textos, gerar insights e automatizar tarefas, muitas vezes sem política clara.
O problema é o que vai para dentro desses chats: trechos de contratos, planilhas financeiras, estratégias comerciais, projetos em desenvolvimento e dados de clientes. Essas ferramentas operam fora do ambiente corporativo. Os dados não são rastreados pela empresa, nem sempre são descartados e, dependendo da configuração e do plano, podem ser usados para treinar modelos ou ser expostos, como nos casos acima.
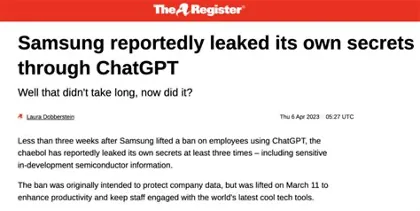
Um caso conhecido é o da Samsung. Em abril de 2023, cerca de três semanas depois de liberar o uso do ChatGPT, a empresa teve ao menos três episódios em que funcionários colaram informações internas, incluindo dados de desenvolvimento de semicondutores, segundo reportagem do The Register.
Vale perguntar à liderança:
- Quantas conversas com IAs públicas estão acontecendo hoje na empresa?
- Quanta informação interna ou de clientes foi colada nesses chats só nesta semana?
- A liderança sabe disso e está confortável com esse nível de exposição?
A questão para CEOs, COOs, CTOs e CFOs deixou de ser se a IA será adotada e passou a ser como adotá-la com segurança e governança. Produtividade sem controle é risco.
Como o Microsoft 365 Copilot protege os dados da empresa?
O Microsoft 365 Copilot é o assistente de IA da Microsoft integrado ao Word, Excel, PowerPoint, Outlook e Teams. Diferente das IAs públicas, ele trabalha dentro do ambiente Microsoft 365 da empresa e segue as regras de segurança, conformidade e privacidade que a organização já definiu. Segundo a documentação da Microsoft:
- Acesso baseado em permissões. O Copilot só mostra dados a que o usuário já tem permissão de acesso. Se alguém não pode abrir um documento, também não o acessa por meio de perguntas à IA. Por isso, revisar as permissões do SharePoint antes da implantação é essencial.
- Sem treinamento com seus dados. Prompts, respostas e dados acessados pelo Microsoft Graph não são usados para treinar os modelos de linguagem que sustentam o Copilot.
- Rótulos de confidencialidade. Quando um conteúdo é protegido com rótulos do Microsoft Purview, o Copilot respeita os direitos de uso concedidos ao usuário.
- Auditoria e retenção. As interações com o Copilot ficam armazenadas e podem ser consultadas e retidas pelos administradores com ferramentas como o Microsoft Purview.
- Criptografia. O conteúdo é criptografado em repouso e em trânsito.
Esse controle é importante para empresas em mercados regulados, com dados sensíveis ou que precisam comprovar conformidade em auditorias. Para entender o ponto de partida, veja o Copilot Chat incluído no Microsoft 365 e o que é preciso para uma adoção segura em Microsoft 365 Copilot.
Como a equipe pode usar o Copilot no dia a dia?
Tecnologia segura não basta se as pessoas não sabem usá-la. Estes são usos práticos por aplicativo:
- Outlook: redigir e-mails, resumir conversas longas, organizar follow-ups e identificar ações.
- Word: gerar rascunhos a partir de comandos simples, resumir textos extensos e reestruturar relatórios.
- Excel: criar fórmulas, analisar tendências e montar relatórios gerenciais.
- Teams: registrar decisões, resumir reuniões e sugerir próximos passos.
- PowerPoint: transformar documentos em apresentações e adaptar o conteúdo ao público.
- SharePoint e Planner: localizar arquivos e consolidar informações de projetos.
Exemplos de pedidos:
- Um gerente comercial pode pedir: "Copilot, gere um resumo dos e-mails com o cliente X nos últimos 30 dias" e receber uma linha do tempo com interações, pendências e próximos passos.
- Um analista financeiro pode pedir: "Crie um relatório de despesas comparando o trimestre atual com o anterior" e receber gráficos e análises para apresentar.
- O time de RH pode criar descrições de vagas, analisar feedbacks e resumir pesquisas de clima.
Mais ideias no artigo motivos para adotar o Microsoft Copilot.
Como implementar o Copilot com segurança?
Adotar o Copilot é uma jornada, não só a compra de uma licença. A Brizmo conduz a implantação em cinco etapas:
- Assessment de segurança e maturidade digital. Avaliação do ambiente, da postura de segurança e da governança de dados; identificação de riscos do uso não gerenciado de IA e checagem de alinhamento com a LGPD.
- Estratégia de adoção com foco em valor. Mapeamento dos fluxos que mais se beneficiam, fases de implantação (piloto, expansão por área) e indicadores de sucesso (KPIs) alinhados entre TI e negócio.
- Configuração e governança técnica. Ativação segura no ambiente Microsoft 365, com proteção do Microsoft Purview, rótulos de sensibilidade, políticas de DLP, controles de acesso e integração com os logs de auditoria. Veja mais em governança de dados.
- Treinamento e adoção guiada. Capacitação de executivos, times técnicos e usuários finais, com simulações baseadas nos processos da empresa e material de boas práticas. Veja adoção e treinamento.
- Acompanhamento e evolução contínua. Suporte pós-implantação, ajustes com base em feedback e métricas de uso e consultoria recorrente.
O foco da Brizmo está em pequenas e médias empresas, com atendimento consultivo, técnico e humano, e em transformar a tecnologia em resultado prático.
Perguntas frequentes
O ChatGPT vaza conversas privadas?
Não por padrão. Os casos conhecidos vieram de uma falha em 2023 e de um recurso de compartilhamento, retirado em 2025, que permitia que links públicos fossem indexados por buscadores. O risco principal para empresas é o que o funcionário digita: dados inseridos em ferramentas públicas ficam fora do controle da empresa.
O que a empresa deve fazer para evitar o Shadow AI?
Defina uma política clara de uso de IA, ofereça uma ferramenta aprovada e segura, como o Copilot, e treine a equipe sobre quais dados nunca devem ser colados em IAs públicas. Rótulos de confidencialidade e políticas de DLP ajudam a reduzir vazamentos acidentais.
O Microsoft 365 Copilot usa os dados da minha empresa para treinar a IA?
Não. A Microsoft informa que prompts, respostas e dados acessados pelo Microsoft Graph não são usados para treinar os modelos de linguagem do Copilot. O Copilot também só mostra ao usuário o que ele já tem permissão de acessar.
Usar IA pública sem controle pode violar a LGPD?
Pode. Inserir dados pessoais de clientes ou colaboradores em uma ferramenta fora do controle da empresa pode configurar tratamento sem base e sem as medidas de segurança que a lei exige. Consulte o jurídico da empresa para definir regras de uso.
Fontes
- OpenAI: ChatGPT outage and data exposure, março de 2023
- TechCrunch: conversas públicas do ChatGPT sendo indexadas pelo Google
- Forbes: xAI publicou centenas de milhares de conversas do Grok
- The Register: Samsung reportedly leaked its own secrets through ChatGPT
- IBM: o que é Shadow AI
- Microsoft Learn: dados, privacidade e segurança do Microsoft Copilot
Atende empresas que estão escolhendo ou revendo seus planos Microsoft, do Microsoft 365 ao Copilot, com foco no que cada equipe precisa.
Conheça a Brizmo

