

Em resumo
- A remediação automática remove dos usuários os e-mails maliciosos identificados pela investigação automatizada (AIR), sem esperar a aprovação da equipe de segurança.
- Ela exige o Microsoft Defender para Office 365 Plano 2, incluído no Microsoft 365 E5 ou contratado à parte, e é ativada em Configurações, E-mail e colaboração, Configurações de automação do MDO.
- A ação aplicada é a exclusão reversível (soft delete), e tudo fica registrado na Central de Ações, com opção de desfazer.
- Em novembro de 2026 começa a chegar a ação "Mover para a quarentena", que permite retirar mensagens suspeitas das caixas e enviá-las à quarentena do Defender.
A remediação automática do Microsoft Defender para Office 365 apaga das caixas de entrada, sem intervenção humana, os e-mails que a investigação e resposta automatizadas (AIR) classificam como maliciosos. Em vez de esperar que alguém da TI aprove a limpeza, o Defender age quando encontra um arquivo ou link perigoso e remove todas as cópias da mensagem entregues aos usuários. Isso reduz o tempo em que um phishing fica ao alcance de quem trabalha na sua empresa.
Este artigo explica o que o recurso faz, como funciona por trás, o que é preciso para usar e como ativá-lo. Para uma visão geral da família de produtos, leia Microsoft Defender: o que é e como protege empresas com IA.
Por que o e-mail precisa de remediação automática?
O e-mail corporativo é um dos principais caminhos de entrada de phishing, malware e links maliciosos. Quando uma mensagem perigosa é detectada depois de já ter sido entregue, cada minuto que ela permanece nas caixas aumenta a chance de alguém clicar. Fazer essa limpeza manualmente, caixa por caixa, não acompanha a velocidade dos ataques.
As consequências vão além do incômodo: desvio de valores por fraude, interrupção de serviços, vazamento de senhas, contratos e dados de clientes, e risco de sanções por descumprimento da LGPD. Segundo o relatório da IBM, o custo médio de uma violação de dados no Brasil chegou a R$ 7,19 milhões em 2025, alta de 6,5% sobre o ano anterior (IBM, via PR Newswire).
Antes de investir em ferramentas, vale também fechar a base: a autenticação de e-mail com SPF, DKIM e DMARC impede boa parte dos e-mails falsos de chegar.
O que é a remediação automática do Defender para Office 365?
Remediação automática é a capacidade de a investigação e resposta automatizadas (AIR, de Automated Investigation and Response) executar sozinha a ação corretiva sobre mensagens maliciosas. A AIR já existia no Defender para Office 365 Plano 2: ela investiga alertas de e-mail e sugere ações, que por padrão aguardam aprovação da equipe de segurança (SecOps). Com a remediação automática, o administrador escolhe quais tipos de ameaça dispensam essa aprovação (Microsoft Learn, remediação automatizada na AIR).
Na prática, isso significa:
- Resposta em segundos ou minutos para ameaças já conhecidas, sem depender de plantão.
- Menos alertas para a equipe de TI triar, que passa a se concentrar em casos que exigem julgamento.
- Rastreabilidade completa: toda ação aparece na Central de Ações, no Threat Explorer e no Advanced Hunting, com possibilidade de reversão.
Como a remediação automática funciona na prática?
O fluxo tem quatro etapas.
1. Detecção
O Defender analisa as mensagens em várias camadas. Os Links Seguros (Safe Links) verificam a URL no momento do clique, e não só na entrega. Os Anexos Seguros (Safe Attachments) abrem arquivos suspeitos em ambiente isolado (sandbox). A análise de reputação e comportamento usa a telemetria global da Microsoft. E o ZAP (Zero-hour Auto Purge) remove mensagens já entregues que depois foram classificadas como maliciosas.
2. Investigação e agrupamento
Quando algo suspeito é detectado, a AIR cria um cluster: um grupo de mensagens ligadas pelo mesmo arquivo malicioso, pela mesma URL ou por atributos parecidos, como assunto, IP e domínio do remetente. Ela então verifica em quais caixas essas mensagens estão. Isso permite tratar de uma vez todos os usuários atingidos pelo mesmo ataque.
3. Remediação
Se o tipo de cluster foi liberado para remediação automática, a ação ocorre sem aprovação. Hoje a ação disponível é a exclusão reversível (soft delete): a mensagem sai da caixa do usuário e vai para a pasta de itens recuperáveis. Clusters com mais de 10.000 mensagens não são tratados automaticamente e ficam como "Ação pendente" para revisão manual.
Outras ações, como a exclusão definitiva ou a nova "Mover para a quarentena", são aplicadas por um analista ou mediante aprovação, por exemplo no Threat Explorer.
4. Auditoria e reversão
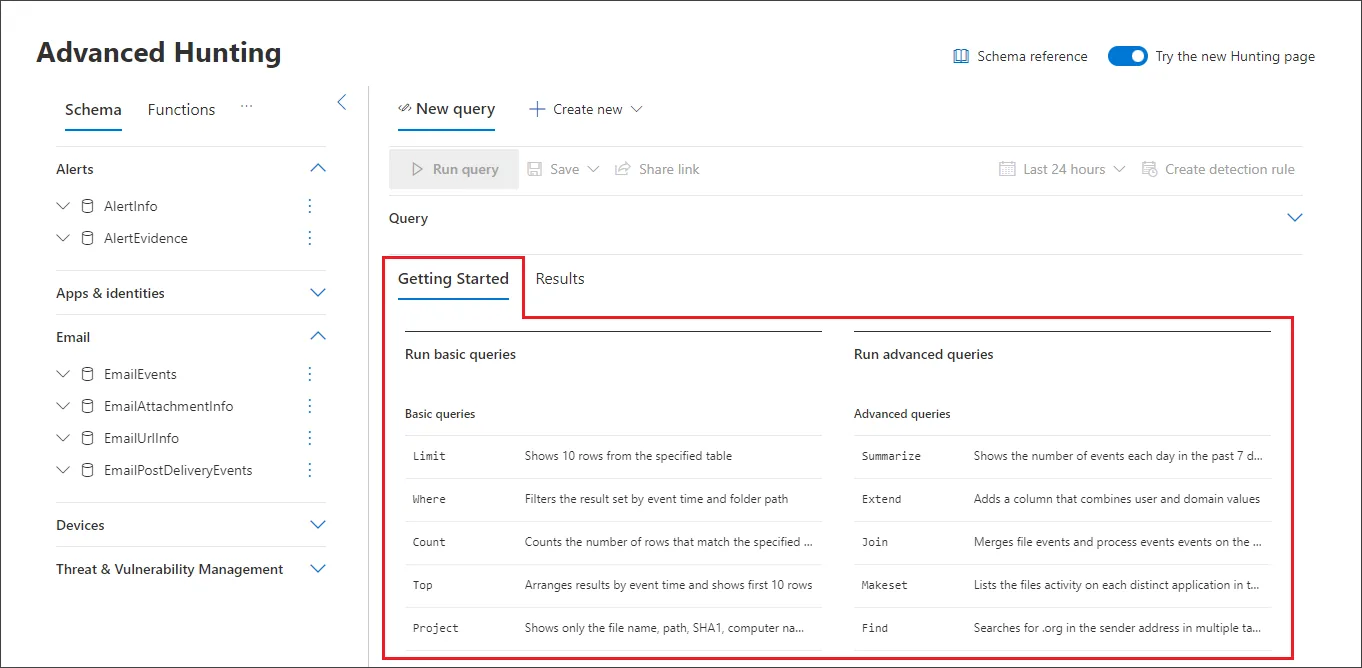
Cada ação é registrada. Na Central de Ações (aba Histórico, filtro "Decidido por: Automação"), é possível ver o que foi removido e usar "Mover para a Caixa de Entrada" para desfazer. O Threat Explorer mostra as mensagens afetadas, e o Advanced Hunting permite consultas em KQL na tabela EmailPostDeliveryEvents. Como a recuperação depende da retenção dos itens excluídos de cada caixa, confira as regras de retenção da empresa.
O que é preciso para usar?
- Licença: Microsoft Defender para Office 365 Plano 2, que vem em assinaturas como o Microsoft 365 E5 ou pode ser contratado como complemento. O Plano 1 não inclui a AIR (Microsoft Learn, AIR).
- Auditoria ativada no Microsoft 365 (já vem ativada por padrão).
- Permissões: o perfil de Administrador de Segurança (ou Administrador Global) para configurar, e a função de Pesquisar e Limpar (Search and Purge) para aprovar ou reverter ações.
Como ativar a remediação automática?
- Entre no portal do Microsoft Defender (security.microsoft.com).
- Vá em Configurações, depois E-mail e colaboração e Configurações de automação do MDO.
- Em Clusters de mensagens, marque os tipos que podem ser remediados sem aprovação: arquivos semelhantes, URLs semelhantes e/ou mensagens com atributos semelhantes.
- Em Ação de remediação, confirme a exclusão reversível e clique em Salvar.
A documentação da Microsoft também informa que, para clusters de URLs e arquivos maliciosos, a AIR aprova automaticamente as ações pendentes que gera. Por isso, vale revisar a configuração do seu ambiente depois de ativar.
Como o recurso se integra ao restante do Defender?
A remediação automática faz parte do Microsoft Defender XDR, a plataforma que correlaciona sinais de e-mail, endpoints, identidades e aplicativos em um único portal. Um arquivo malicioso detectado em um computador protegido pelo Defender para Endpoint, por exemplo, leva o Defender para Office 365 a procurar e remover o mesmo arquivo dos e-mails, graças à interrupção automática de ataques (Microsoft Learn, Microsoft Defender XDR).
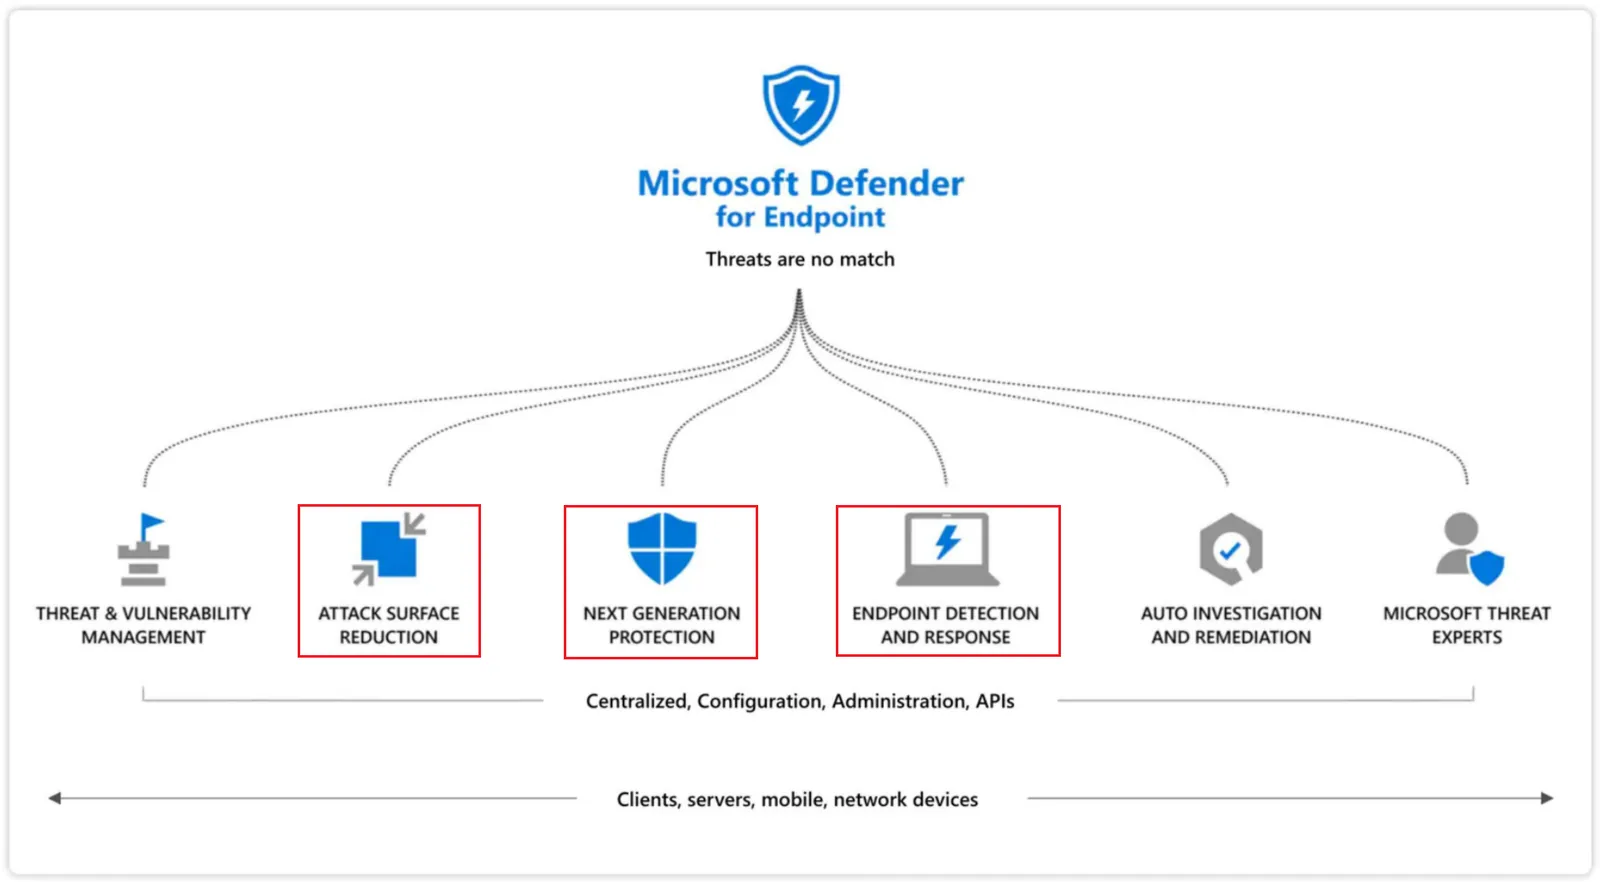
Para a visão completa da plataforma, veja o artigo sobre o Microsoft Defender e a proteção com IA para empresas e a página de Microsoft Defender da Brizmo.
Como implantar e investigar com o Defender XDR?
Depois de ativar o recurso, uma rotina simples ajuda a extrair valor dele.
Implantação inicial
- Confirme as licenças (Defender para Office 365 Plano 2, Defender para Endpoint e Microsoft 365 E5 ou equivalente) e as permissões no Microsoft Defender XDR e no Microsoft Entra ID.
- Revise as políticas pré-configuradas de Links Seguros, Anexos Seguros, antiphishing e antispam.
- Ative notificações e alertas e teste com simulações de ataque.
Investigação
- Página de incidentes: reúne alertas relacionados em um único incidente.
- Threat Analytics: mostra ameaças ativas no mundo, com o contexto da sua organização.
- Advanced Hunting: consultas personalizadas em KQL; salve as úteis e crie alertas a partir delas.
Simulação de ataques
O Defender para Office 365 Plano 2 inclui o Treinamento de simulação de ataques, que permite enviar phishing de teste aos usuários e medir quem cai. No portal, vá em E-mail e colaboração, Treinamento de simulação de ataque. As instruções oficiais estão em Simular um ataque de phishing.
Resposta
Depois da investigação, é possível isolar dispositivos da rede (via Defender para Endpoint), revogar sessões comprometidas no Microsoft Entra ID, colocar e-mails em quarentena e avisar o usuário afetado. Para integrar a resposta a outras ferramentas, como abertura de chamados, o Power Automate pode ser usado em fluxos automatizados.
Boas práticas
- Atualize políticas e regras de detecção com base no Threat Analytics.
- Revise os logs de auditoria com TI e jurídico.
- Faça simulações trimestrais com a equipe de resposta a incidentes.
- Acompanhe indicadores como tempo de resposta, incidentes bloqueados e incidentes resolvidos por automação.
Como a Brizmo pode ajudar?
A Brizmo é revenda oficial Microsoft e consultoria em Florianópolis (SC). Ajudamos a avaliar se o seu licenciamento cobre a remediação automática, configurar o Defender para Office 365 e treinar a equipe para operar o portal. Na conversa, fazemos um diagnóstico do ambiente Microsoft 365 e das políticas de segurança atuais e mostramos o Defender funcionando, com Links Seguros, Anexos Seguros e Advanced Hunting.
Perguntas frequentes
O que é a remediação automática do Defender para Office 365?
É o recurso que permite à investigação e resposta automatizadas (AIR) remover sozinha, das caixas dos usuários, mensagens classificadas como maliciosas. O administrador escolhe quais tipos de ameaça dispensam aprovação manual, e todas as ações ficam registradas e podem ser desfeitas.
Qual licença é necessária para a remediação automática?
O Microsoft Defender para Office 365 Plano 2, incluído em assinaturas como o Microsoft 365 E5 ou contratado como complemento. O Plano 1, presente em planos como o Microsoft 365 Business Premium, não inclui a AIR. Para saber qual combinação faz sentido, fale com a Brizmo.
Um e-mail removido por engano pode ser recuperado?
Sim. A ação aplicada é a exclusão reversível. Na Central de Ações, no histórico, o analista pode usar "Mover para a Caixa de Entrada". A recuperação depende da retenção de itens excluídos configurada em cada caixa de correio.
Qual a diferença entre o ZAP e a remediação automática da AIR?
O ZAP remove mensagens já entregues quando elas são reclassificadas como maliciosas, e funciona também fora do Plano 2. A remediação automática da AIR atua sobre clusters de mensagens relacionadas, identificados em uma investigação, e exige o Plano 2.
Quando chega a ação "Mover para a quarentena"?
A Microsoft anunciou o início da liberação mundial para o começo de novembro de 2026, com conclusão prevista até meados de dezembro. A ação exige o Plano 2 e não precisa ser ativada pelo administrador, mas as equipes devem revisar as políticas de quarentena e as permissões.
Fontes
- Microsoft Learn, remediação automatizada na AIR
- Microsoft Learn, investigação e resposta automatizadas no Defender para Office 365
- Microsoft Learn, o que é o Microsoft Defender XDR
- Central de Mensagens MC1523084, Mover para a quarentena
- Central de Mensagens MC1323263, ZAP e Itens Excluídos
- IBM, custo de uma violação de dados no Brasil em 2025
Lidera os projetos técnicos da Brizmo: migrações para o Microsoft 365, segurança com Defender, Entra ID e Intune, e governança de dados.
Conheça a Brizmo

